Als je al jaren klant bent bij een hostingprovider en alles altijd gewoon werkt, ga je er vanzelf vanuit dat dat zo blijft. Totdat er op een dag een website plotseling onbereikbaar is, een SSL-certificaat verlopen blijkt te zijn, en bezoekers een grote rode waarschuwing te zien krijgen in hun browser. Precies dat overkwam mij de afgelopen maanden bij meerdere domeinen die ik host via Vimexx. En het meest frustrerende? Het was niet één keer. Het bleef maar gebeuren.
In dit artikel beschrijf ik mijn ervaringen met verlopen Let’s Encrypt SSL-certificaten via Vimexx en DirectAdmin, wat de oorzaak bleek te zijn, hoe de communicatie met de klantenservice verliep, en wat je zelf kunt doen om dit probleem te voorkomen of tijdig te signaleren.
Wat is er precies gebeurd?
Ik beheer via Vimexx meerdere domeinen, verspreid over verschillende hostingpakketten. Alle SSL-certificaten werden verzorgd via Let’s Encrypt en verliepen in het verleden altijd automatisch. Ik hoefde er nooit naar om te kijken. Tot begin september 2026.
Het eerste domein dat ik merkte had een SSL-certificaat dat opeens verlopen was en niet automatisch vernieuwd. Ik heb het handmatig vernieuwd en dacht dat het een eenmalig incident was. Maar het bleef doorgaan. De volgende weken vielen ook certificaten van meerdere andere domeinen uit.
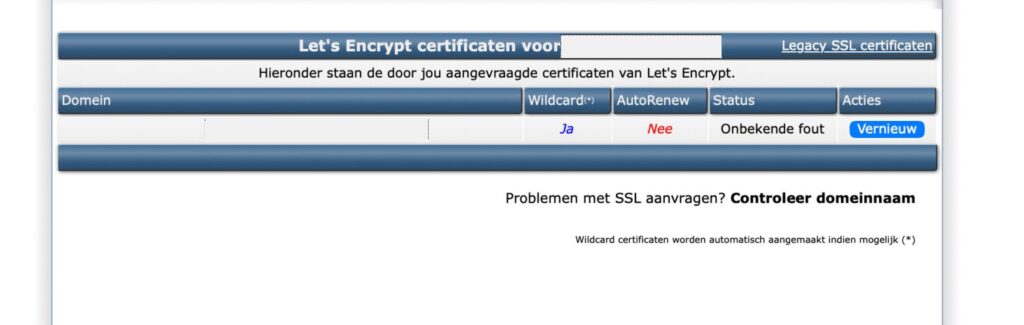
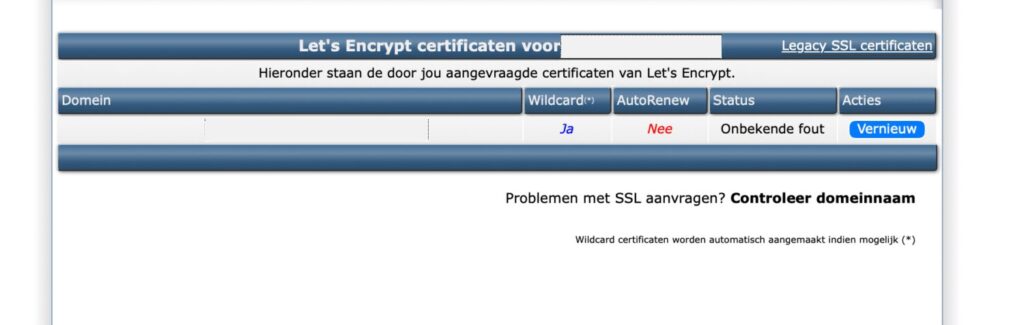
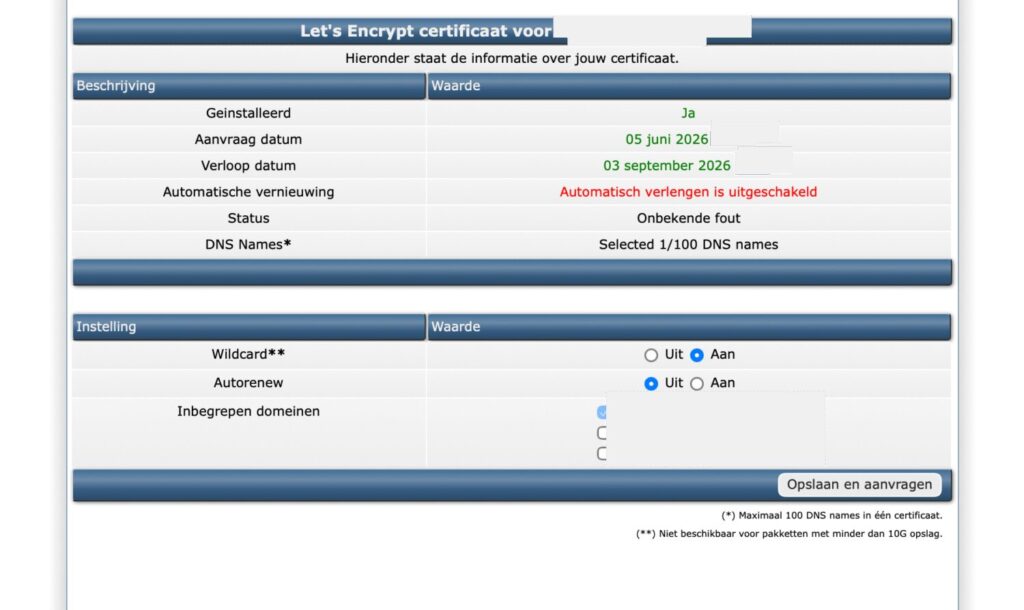
Dit zijn domeinen op verschillende pakketten, bij hetzelfde account, maar ook bij andere. Toch was het patroon steeds hetzelfde: het certificaat faalde bij vernieuwing en de status toonde “Onbekende fout”.
De communicatie met Vimexx support
Ik heb een supportticket ingediend en de reacties kwamen relatief snel. Hieronder beschrijf ik de kern van de communicatie, zodat je een realistisch beeld krijgt van hoe dit probleem door Vimexx werd afgehandeld.
Eerste reactie: DNS-probleem of storing bij Let’s Encrypt
Uit de support werd aangegeven dat de logs toonden dat Let’s Encrypt op 28 augustus 2026 het domein niet kon bereiken. De conclusie: óf de DNS klopte op dat moment niet, óf er was een storing bij Let’s Encrypt of de nameservers van Vimexx. Een redelijke verklaring voor een eenmalig incident — maar het verklaart niet waarom het op zoveel domeinen tegelijkertijd bleef terugkomen.
Waarom geen herhaalde pogingen?
Mijn logische vervolgvraag was: als er één keer een fout optreedt, waarom probeert het systeem het dan niet gewoon opnieuw? Het antwoord was technisch gezien correct: Let’s Encrypt past rate limiting toe. Als een domein te vaak achter elkaar een mislukte aanvraag verstuurt, wordt het tijdelijk geblokkeerd. Om dit te voorkomen, stopt het systeem na een eerste fout met nieuwe pogingen.
Dat klinkt begrijpelijk, maar het geeft ook een kwetsbaar systeem: één slechte dag betekent dat je SSL-certificaat gewoon verloopt, zonder dat jij daar iets van weet — tenzij je actief monitort.
DDOS-aanval als oorzaak
In een latere reactie werd bevestigd dat er op het moment van de mislukte vernieuwing een DDOS-aanval gaande was op de servers van Vimexx. Dat verklaart waarom de DNS-validatie door Let’s Encrypt mislukte: de nameservers waren tijdelijk onbereikbaar. En omdat het systeem daarna niet opnieuw probeerde, liepen de certificaten gewoon af.
Als je bijna tien jaar klant bent en zoiets nog nooit is voorgekomen, is het extra vervelend. Zeker als je merkt dat het weken later nog steeds doorgaat bij nieuwe domeinen.
De wildcard-verwarring
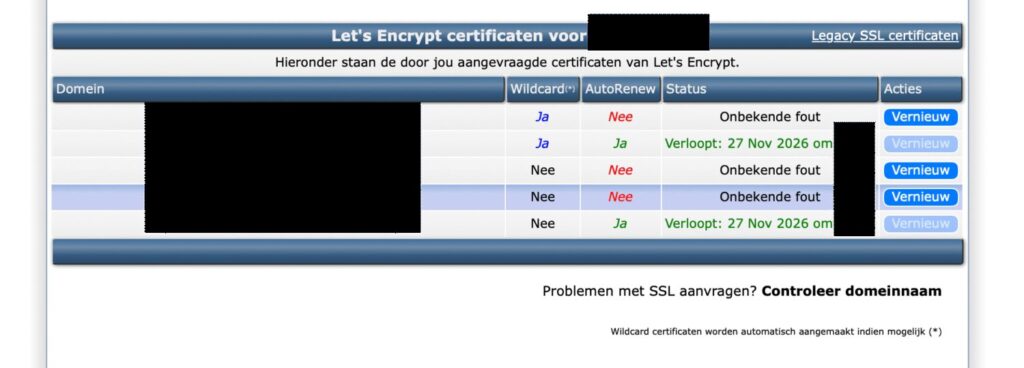
Na verdere correspondentie met de support stelde een medewerker voor om een wildcard DNS-record toe te voegen aan mijn domeinen. Dit was verwarrend, want ik had nooit bewust gekozen voor wildcard SSL-certificaten. Toch stond bij de meeste domeinen “Wildcard: Ja” ingesteld.
Het lijkt erop dat Vimexx op een gegeven moment de standaard instelling heeft gewijzigd naar wildcard-certificaten. Voor een wildcard-certificaat is een speciale DNS-validatie vereist (een zogeheten DNS-01 challenge), die iets complexer is dan de standaard HTTP-validatie. Als de DNS-servers op dat moment niet bereikbaar zijn, mislukt die validatie direct.
Mijn redenering: als wildcard ineens de standaard is geworden, en tegelijkertijd de DNS-validatie minder betrouwbaar werkt door DDOS-aanvallen of andere storingen, dan is de combinatie van die twee factoren waarschijnlijk de ware oorzaak van de massale mislukkingen.
AutoRenew stond ook uitgeschakeld
Bij nader onderzoek bleek dat de automatische verlenging bij meerdere domeinen op “Nee” stond. Ik had dat zelf nooit uitgeschakeld. Of dit samenhangt met de wildcard-instelling of een andere systeemwijziging bij Vimexx, is mij niet duidelijk geworden. Vimexx heeft hier ook geen duidelijk antwoord op gegeven.
Wat zijn de gevolgen?
Een verlopen SSL-certificaat heeft directe gevolgen, op meerdere vlakken:
- Bezoekers zien een rode waarschuwing in hun browser en verlaten de website onmiddellijk.
- Google beschouwt HTTPS als rankingfactor. Een site zonder geldig SSL-certificaat kan zakken in de zoekresultaten. Bij een van de getroffen domeinen was dit merkbaar.
- E-commerce en vertrouwen lijden direct onder een onbeveiligde verbinding.
- Je moet zelf actief monitoren of alles nog werkt — iets wat je van een managed hostingdienst niet zou verwachten.
Voor een persoonlijk blog is dat vervelend. Voor een zakelijke website of webshop kan het financieel schadelijk zijn.
Hoe kun je dit probleem voorkomen of tijdig signaleren?
Tot Vimexx dit structureel oplost, zijn er gelukkig stappen die je zelf kunt nemen om de schade te beperken.
1. Stel een uptime monitor in
Gebruik een gratis dienst als UptimeRobot om je websites te monitoren. Als een SSL-certificaat verloopt of een site onbereikbaar wordt, ontvang je direct een melding via e-mail of pushnotificatie. Ik heb dit inmiddels op al mijn domeinen ingesteld en dat is de reden dat ik de problemen tijdig heb kunnen ondervangen.
2. Controleer regelmatig de SSL-status in DirectAdmin
Log in op je DirectAdmin-omgeving en ga naar het SSL-beheer. Kijk of alle certificaten een geldige verloopdatum hebben én of AutoRenew op “Aan” staat. Staat er “Onbekende fout” of staat AutoRenew op “Nee”, dan is handmatig ingrijpen nodig.
3. Controleer of wildcards actief zijn
Als wildcard ingesteld is, heb je een wildcard DNS-record nodig. Controleer of het record * A [ip-adres] bestaat in je DNS-zone. Ontbreekt dit, dan kan de DNS-01 validatie door Let’s Encrypt mislukken.
4. Overweeg of wildcard nodig is
Als je geen gebruik maakt van subdomeinen, is een wildcard-certificaat niet nodig. Zet de instelling dan op “Uit” in DirectAdmin. Een normaal certificaat (zonder wildcard) gebruikt HTTP-validatie, wat over het algemeen betrouwbaarder werkt bij tijdelijke DNS-problemen.
5. Houd je SSL-verloopdata bij
Let’s Encrypt-certificaten zijn standaard 90 dagen geldig. Noteer de verloopdata van je domeinen en zorg dat je een week van tevoren zelf controleert of alles nog klopt.
Is Vimexx nog steeds een goede keuze?
Dat is een eerlijke vraag die ik mezelf ook stel. Ik ben bijna tien jaar klant bij Vimexx en in die tijd heb ik over het algemeen goede ervaringen gehad met prijs-kwaliteitverhouding. De hosting is betaalbaar, de DirectAdmin-omgeving werkt stabiel en de support reageert doorgaans snel.
Maar de afgelopen maanden zijn er meerdere zorgwekkende dingen tegelijk gebeurd: een DDOS-aanval die de servers trof, SSL-certificaten die massaal falen, AutoRenew dat stilzwijgend is uitgeschakeld, en een wildcard-instelling die ineens standaard is geworden zonder duidelijke communicatie richting klanten. De support reageert vriendelijk maar biedt geen structurele oplossing aan.
Als je benieuwd bent naar een volledig beeld van de provider, kun je mijn uitgebreide Vimexx Review 2026 lezen. Het is ook relevant om te weten dat Vimexx recent opnieuw de prijzen heeft verhoogd; ik schreef eerder al over die prijsverhogingen bij Vimexx.
Als je overweegt over te stappen naar een alternatief, is het de moeite waard om eens te kijken naar andere hostingproviders. Voor een breder overzicht van alternatieven kun je mijn artikel over de beste webhosting voor België raadplegen, of lees mijn TransIP review als je een Nederlandse alternatief zoekt met een sterke trackrecord.
Wat ik van Vimexx verwacht
Ik heb in mijn supportticket expliciet gevraagd om een structurele oplossing. Wat ik concreet verwacht van Vimexx:
- Duidelijke communicatie als er een wijziging wordt doorgevoerd die invloed heeft op SSL-instellingen (zoals het standaard instellen van wildcard).
- Automatische herpoging bij een mislukte SSL-vernieuwing, mits dit binnen de rate-limiting van Let’s Encrypt past.
- Een e-mailnotificatie als een SSL-vernieuwing mislukt, zodat klanten zelf kunnen ingrijpen.
- Transparantie over storingen, zodat klanten weten wanneer er een DDOS-aanval of andere storing is geweest die invloed had op hun diensten.
Dit zijn geen onredelijke verwachtingen. De meeste moderne hostingproviders bieden dit standaard aan.
Conclusie
Het verlopen van Let’s Encrypt SSL-certificaten via Vimexx en DirectAdmin is in mijn geval geen eenmalig incident gebleken, maar een terugkerend probleem dat meerdere domeinen treft. De combinatie van een DDOS-aanval, de DNS-01 validatiemethode voor wildcards, en het ontbreken van herhaalde pogingen bij een mislukte vernieuwing zorgt voor een kwetsbaar systeem waarbij je als klant zelf actief moet monitoren.
Mijn praktische advies: zet een uptime monitor op al je websites, controleer regelmatig de SSL-status in DirectAdmin, en overweeg of wildcard-certificaten echt nodig zijn voor jouw situatie. Als je geen subdomeinen gebruikt, schakel de wildcard-instelling dan uit.
Vimexx is nog steeds een betaalbare en over het algemeen betrouwbare hostingprovider. Maar dit is een blinde vlek die zij echt structureel moeten aanpakken. Bijna tien jaar klant zijn en dan ineens monitors moeten instellen om te voorkomen dat websites onbereikbaar worden — dat is niet de ervaring die je als trouwe klant verdient.
Wil je meer van dit soort artikelen lezen? Meld je aan voor onze nieuwsbrief.